Поделиться
Минцифры запустит реестр доверенного ПО до конца года. Отбирать софт будут структура «Росатома» и еще 4 неизвестные организации
Летом 2025 г. стало известно, что в реестре российского ПО появится перечень доверенного софта, соответствующего повышенным требованиям по информационной безопасности. Отбирать решения будут компания «Гринатом» (входит в группу «Росатом») и еще четыре неизвестные организации. Также вводится новый, отдельный реестр — для ИТ-решений, которые непрофильные компании разработали для собственных нужд. Изменения, которые должны были произойти с 1 марта 2026 г., до сих пор не реализованы, а в Минцифры CNews сообщили, что реестры будут созданы до конца года. Какой эффект эта инициатива может оказать на рынок и как к ней относятся ключевые игроки ИТ-рынка — в материале CNews.
Что хотели сделать
С 1 марта 2026 г. внутри реестра российского ПО должен был появиться новый перечень доверенного софта — об этом на CNews FORUM 11 ноября 2025 г. объявил глава Минцифры Максут Шадаев. Помимо этого все ожидали введения нового реестра — для ИТ-решений, разработанных бизнесом для собственных нужд. Изменения, которые должны были произойти с 1 марта 2026 г., до сих пор не реализованы.
Подреестр доверенного ПО задуман как открытый перечень софта, который можно использовать на объектах критической информационной инфраструктуры (КИИ), так как он соответствует дополнительным требованиям безопасности. А новый реестр будет представлять собой закрытый список ИТ-решений, разработанных компаниями для собственных потребностей. Их должны были включать в перечень только после решения правительственной комиссии по цифровой трансформации, которая подтверждает, что на рынке отсутствует зрелый российский аналог.

Сейчас попасть в реестр ПО, который ведет Минцифры, могут юридические лица с долей участия российских граждан в капитале не меньше 50% или физлица — граждане России, которые производят софт или ПАКи. Сумма выплат за границу (допустим, по лицензионным договорам) не должна превышать трети от общей выручки, а исключительные права на ПО должны принадлежать заявителю на территории всего мира. Также софт не должен иметь ограничений на использование на территории России.
Госкомпании могут податься на включение собственной разработки в реестр лишь в том случае, если в реестрах ПО России и Евразийского экономического союза (ЕАЭС) нет аналогов такого продукта. Кроме того, софт должен быть совместим по меньшей мере с двумя операционными системами, которые соответствуют требованиям к доверенному ПО.
Отметим, что инициатива по расслоению реестра прозвучала на фоне призывов провести его чистку. К началу 2026 г. в реестре российского ПО оказалось свыше 30 тыс. продуктов, более 11 тысяч компаний-разработчиков и правообладателей.


Число решений в Реестре отечественного ПО
В 2026 г. в Едином реестре российских программ для электронных вычислительных машин и баз данных насчитывается 32 591 ИТ-решение
«Реестр ПО Минцифры выполнил свою задачу по развитию отечественного ИТ-рынка, именно он помог добиться успеха в импортозамещении ПО, — поделился в беседе с CNews Давид Мартиросов, генеральный директор “Базис”. — Сейчас мы слышим разговоры о том, что продуктов слишком много, и нужно проводить некую чистку. Я не поддерживаю такой подход — что нам действительно нужно, так это эволюционное развитие реестра. Поэтому мы придерживаемся идеи о разных уровнях реестра. Когда по умолчанию все отечественное ПО находится на первом уровне реестра, а для перехода на второй — необходимый для работы с госорганами или значимых объектов КИИ — оно должно соответствовать более жестким требованиям, например, по количеству собственного кода. В результате мы упростим заказчикам выбор и повысим качество отечественного ПО для критически важных сфер».
С ним соглашается и Наталья Касперская, президент группы InfoWatch, председатель правления АРПП «Отечественный софт», с которой поговорил CNews.
«Обсуждение о создании выделенной категории идет давно. На объектах критической инфраструктуры должны использоваться не просто отечественные продукты, но только те, которые прошли специальный контроль. Говоря простым языком — доверенное и отечественное — не одно и то же. Доверенное — это ПО, которое проходит специальный контроль всего цикла разработки на требования информационной безопасности».
Статус поддреестра доверенного ПО
Если коротко — по состоянию на сентябрь 2026 г. подреестра все еще нет, в том числе потому, что Постановление Правительства РФ № 1931 от 28 ноября 2025 года по сути не включало конкретных требований к доверенному ПО (в нем прописан только порядок включения программного обеспечения в перечень).
Как пояснили CNews в Минцифры, чтобы признать ПО «доверенным» нужно сперва подтвердить его включение в реестр отечественного ПО или в новый перечень ПО для собственных нужд. А еще — подтвердить совместимость хотя бы одной версии с отечественным процессором, возможность его обновления только с разрешения пользователя и без использования зарубежных серверов, наличие техподдержки и системы учета ошибок и уязвимостей для устранения их в течение 30 дней и др. При использовании открытого кода нужно будет подтвердить соблюдение лицензионных требований и информировать о них пользователя. Дополнительные требования в Постановлении № 1931 появились для отдельных классов ПО — системного, офисного, антивирусного и промышленного.
Однако этих требований все еще недостаточно, а значит, и переход субъектов критической информационной инфраструктуры на доверенные российские ИТ-продукты пока невозможен. Об этом в июне 2026 г. заявил гендиректор «Группы Астра» Илья Сивцев на встрече с главой Минцифры Максутом Шадаевым.
Он выступил с предложением законодательно закрепить определение и критерии «доверенного программного обеспечения», а также предусмотреть в нормативно-правовых актах требование об использовании доверенного программного обеспечения в составе информационных систем, к которым предъявляются требования безопасности информации, в частности, в составе значимых объектов критической информационной инфраструктуры.
Дело в том, что сейчас требования применять доверенное ПО в каких-либо системах в нормативно-правовых актах нет. Также нет и привязки значимых объектов КИИ к доверенному ПО — даже в Федеральном законе № 187-ФЗ (от 26 июля 2017 г.) «О безопасности критической информационной инфраструктуры Российской Федерации», в котором впервый стал фигурировать перечень доверенного ПО (после внесения изменений N 325-ФЗ 31 июля 2025 г.).
На вопрос CNews по поводу статуса подреестра в Минцифры ответили, что ведомство «последовательно реализует механизм формирования перечня доверенного ПО».
«В конце прошлого года Правительством утвержден порядок проверки программного обеспечения для присвоения соответствующего статуса, которую должны осуществлять специально отобранные Минцифры центры тестирования. В настоящее время Минцифры разрабатываются требования к программному обеспечению, претендующему на статус доверенного. Правительством определены сроки утверждения этих требований — IV квартал 2026 года. После вступления требований в силу Минцифры приступит к рассмотрению заявок на присвоение программному обеспечению из Реестра отечественного ПО статуса доверенного», — пррокомментировали в ведомстве, не уточнив, какие именно организации были отобраны в качестве центров тестирования.
Источники на рынке, с которыми пообщался CNews, отмечают, что пока рабочие проекты постановления с требованиями выглядят незрело. Также у игроков отрасли нет понимания, по какому принципу были определены пять центров тестирования, которые будут проверять программное обеспечение на соответствие требованиям к доверенному софту, как будет формироваться пул экспертов этих центров и как выглядит методика проверки софта.
Среди таких аттестованных центров, в частности, оказался «Гринатом» (ИТ-интегратор, входит в госкорпорацию «Росатом»). На сайте компании отмечается, что «информация о стоимости и сроках проведения экспертизы на соответствие программного обеспечения требованиям доверенного ПО будет размещена после утверждения регулятором порядка проведения экспертизы». Кто еще попал в пятерку, неизвестно.
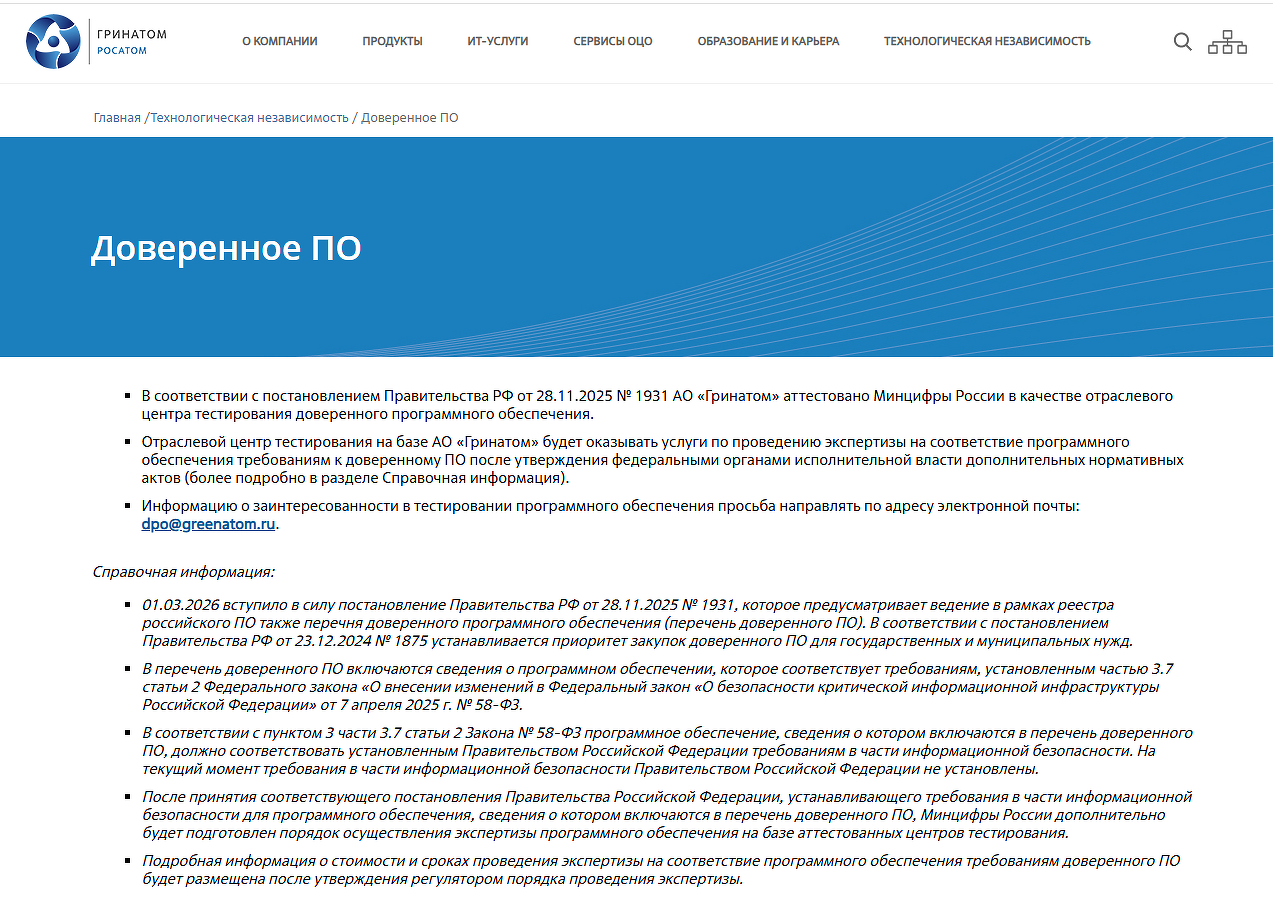
Представители «РусБИТех-Астра» в разговоре с CNews отметили, что единственная причина, которая сейчас будет мотивировать всех разработчиков ПО подать заявку на включение в перечень доверенного ПО, — это изменения в Постановление Правительства РФ от 23.12.2024 N 1875 (ред. от 13.07.2026), которые устанавливают в отношении доверенного ПО национальный режим. Если какой-то разработчик в определенном классе ПО попадает в перечень доверенного ПО, при подаче заявки на участие в конкурсе он получит преференции. Так что все правообладатели, продукция которых зарегистрирована в реестре российского ПО, в этом заинтересованы. И непонятно, будут ли эти пять центров тестирования готовы к тому шквалу заявок, который их ждет, и сколько времени займет рассмотрение такого количества заявок.
Статус подреестра для собственных нужд
Он тоже пока не работает. Но для начала напомним, с какой целью его решили ввести. Как объяснял Максут Шадаев, цель нововведения — сбалансировать ситуацию на рынке. Крупные корпорации часто сами для себя разрабатывают аналоги ИТ-продуктов в своих кэптивных компаниях, затем включают их в реестр ПО и таким образом демонстрируют переход на российские решения — вместо того, чтобы искать их на рынке. Это негативно влияет на спрос на отечественное ПО в целом — он уже падает.
Таким образом, над компанией, которая решилась профинансировать собственную разработку, дамокловым мечом будет висеть угроза того, что комиссия при включении продукта в реестр придет к выводу, что аналог на рынке все же был. Права на продукт также должны оставаться у разработчиков, чтобы они могли их тиражировать.
Кроме того, собирая реестр собственных ИТ-разработок частных компаний, правительство планирует узнать о российских продуктах, которые есть, но пока не предлагаются рынку. И возможно, в какой-то момент «внутренние» разработки могут оказаться на рынке, который опустел после ухода из России зарубежных поставщиков «тяжелых» системных программных продуктов.
Наталья Касперская в свою очередь отмечает, что подреестр создается для того, чтобы госкомпании вообще могли использовать собственные разработки: сейчас они обязаны закупать ПО из Реестра.
«А если продукт создан внутри предприятия, то вроде бы — формально — отечественным не считается. Исправить это недоразумение и призван подреестр», — уточнила она.
Некоторые участники рынка уверены, что причиной введения подреестра стало следующее. Бизнес с отдельными юрлицами, которые занимаются разработкой прикладного обеспечения для собственных нужд (чтобы отчитываться по всем нормам импортозамещения), обязан его регистрировать в реестре российского ПО, что достаточно сложно. В том числе потому, что в отношении российского реестра ПО установлен критерий коммерциализации: ПО надо продавать, чего бизнес изначально не предполагал.
В итоге юрлица внутри крупных структур, которые являются разработчиками такого ПО, вынуждены его продавать своим коллегам, другим юрлицам внутри групп, по классическим рыночным процедурам, по 223-ФЗ. Все это выглядит как коммерческая деятельность, несмотря на то, что деньги за пределы группы не вытекают.
Собственно, именно поэтому подреестр ПО для собственных нужд сейчас и не работает, и в нем нет ни одного продукта. Как сообщили CNews в крупных российских компаниях и банках, они не могут внести свои программы в реестр из-за запрета на коммерциализацию в отношении ПО для собственных нужд. Сам факт ведения торговой деятельности исключает возможность регистрации такого программного обеспечения в перечне ПО для собственных нужд.
Есть и другие опасения, которые высказывают участники рынка по поводу нового подреестра. Требования, которые предъявляются к ПО для собственных нужд, ослаблены: по сути, компания просто заявляет, что создала ПО для собственных нужд, и его никто не проверяет. И здесь уже возникают вопросы к тому, какого качества этот софт и на каком уровне решаются вопросы информационной безопасности. В том числе под видом ПО для собственных нужд в реестр могут попадать небезопасные опенсорсные проекты.
Не стоит забывать и о том, что перечень будет закрытым. Рынок также тревожит непрозрачность процесса включения в него продуктов крупных компаний, банков, госорганов и госструктур, например, Департамента информационных технологий Москвы, который активно занимается разработкой собственных продуктов.
А чистка реестра в итоге будет?
А вот это маловероятно. С 2016 по 2025 г. из реестра было исключено всего 1378 продуктов (250 в 2022 году, 795 — в 2023-м, 146 и 68 в 2024-м и 2025-м соответственно).
Напомним, что реестр российского ПО появился из 149-ФЗ, в котором были прописаны меры господдержки российских разработчиков ПО. Впоследствии он пророс в законы о закупках 44-ФЗ и 223-ФЗ. На том этапе серьезные критерии зрелости для программ и их разработчиков выставлены не были, а сегодня реестр существенно провязан в Налоговый кодекс — через аккредитацию, перечень допустимых видов деятельности, в отношении которых организациям предоставляется налоговые преференции и по страховым взносам, и по налогам.
Возможно, именно поэтому идея чистки реестра сейчас реализуется опосредованно — через подреестры. Это, по крайней мере, позволяет не лишать мер поддержки огромного количества российских ИТ-компаний.
Другое дело, что если все участники реестра российского ПО сейчас одномоментно попытаются перепрыгнуть в подреестр доверенного ПО, смысл инициативы будет несколько утерян.
 Короткая ссылка