Поделиться
Почему удаленный доступ стал главной уязвимостью медицинской инфраструктуры

Виталий Панкратов
заместитель генерального директора компании «Сафиб»
С 1 марта 2026 года вступили в силу требования приказа ФСТЭК № 117, которые распространяются на медицинские учреждения и обязывают их защищать каналы доступа к медицинским информационным системам сертифицированными средствами. Требования касаются не только государственных поликлиник: частные клиники, подключенные к системе ОМС, тоже попадают в зону действия регулятора. О том, как закрыть риски без остановки работы, рассказывает Виталий Панкратов, заместитель генерального директора группы «Сафиб».
Киберугрозы и регуляторы: новый вызов для медицины
Утечки медицинских данных растут. Преступники охотятся за информацией о пациентах, блокируют работу МИС, внедряют программы-вымогатели. Последствия киберинцидентов выходят за рамки репутационных потерь — клиники сталкиваются со сбоями в обслуживании, а в некоторых случаях — даже с банкротством из-за длительной остановки работы.
С 2023 по 2025 годы в открытый доступ попало около 1,2 млрд медицинских записей по всему миру. На Россию пришлось более 66 млн. По числу таких инцидентов наша страна занимает второе место в мире после США. За 2025 год число киберинцидентов в российском здравоохранении выросло на 37 %, а в июле 2026 года произошел, пожалуй, главный антирекорд — по данным исследовательской компании «Перспективный мониторинг» только за один месяц в открытый доступ попало 88,37 млн записей из медицинской сферы.

Медицинское учреждение работает сразу с тремя слоями информации: персональные данные, специальные категории (диагнозы, анализы) и врачебная тайна. Для каждого типа определена своя степень ответственности.
- Персональные данные — фамилия, адрес, телефон — подпадают под действие Федерального закона 152-ФЗ. Нарушение требований грозит клинике проверками и штрафами.
- Для диагнозов, анализов и другие сведения о здоровье — действует презумпция запрета. Обработка возможна только с согласия пациента или в рамках врачебной деятельности. Все остальное — нарушение, влекущее штрафные санкции.
- Врачебная тайна — самый чувствительный слой. Здесь вступает в силу статья 13 закона № 323-ФЗ. За разглашение может последовать уголовная ответственность.
С 30 мая 2025 года штрафы за утечку персональных данных резко выросли. Теперь они считаются от выручки: от 0,1% до 3% годового оборота. Для медицинских данных исключений нет: штраф можно получить даже за одну скомпрометированную запись.
Одновременно, многие медицинские информационные системы (МИС) отнесли к объектам критической информационной инфраструктуры. Это значит, что на них нельзя использовать иностранное ПО. От медучреждений теперь требуется:
- пройти аттестацию информационной системы (или объекта информатизации) по требованиям безопасности информации;
- защищать данные по классам, как предписывает ФСТЭК;
- выполнять отраслевые требования по безопасности.
Ответственность стала строже, требования — жестче. Экономить на защите данных больше не получится.
Приказ № 117 : кого он касается и что требует
1 марта 2026 года Приказ ФСТЭК № 117 установил новые стандарты защиты информации для всех государственных и муниципальных учреждений, включая медицинские. Прямо приказ №117 распространяется на государственные и муниципальные информационные системы.
Под его действие попадают ЕМИАС, региональные МИС, лабораторные системы, электронные очереди, государственные аптеки, фармпредприятия и фонды ОМС.
Документ вводит три главных нововведения:
- Классы защищенности. Для большинства медучреждений, работающих с данными о здоровье, присвоен 1 класс — высокий уровень угроз.
- Количественные показатели защищенности (КЗИ). Их необходимо рассчитывать не реже раза в полгода.
- Конкретные сроки устранения уязвимостей.
Отдельно приказ ФСТЭК регламентирует требования к удаленному доступу:исключить возможность несанкционированного входа и использовать только сертифицированные средства защиты. Именно здесь сегодня находится «красная зона» для большинства медицинских организаций.
При этом приказ касается не только государственных учреждений. Частные клиники, работающие в системе обязательного медицинского страхования, попадают в орбиту его действия через интеграцию с государственными информационными системами.
Правовая основа участия частных клиник в ОМС закреплена в Федеральном законе от 29.11.2010 № 326‑ФЗ, а процедура включения в реестр медицинских организаций, осуществляющих деятельность в сфере обязательного медицинского страхования по территориальной программе ОМС, конкретизирована в приказе Минздрава России от 21.08.2025 № 496н. С 2026 года доступ частных клиник к системе ОМС стал более регламентированным, но базовые условия участия остаются неизменными:
- действующая лицензия на заявленные виды медицинской деятельности;
- цифровая интеграция — подключение к ЕГИСЗ, региональным МИС и системе ОМС;
- бесперебойная передача данных в региональный сегмент ЕГИСЗ.
Именно цифровая интеграция делает требования ФСТЭК №117 актуальными для частных клиник. Подключаясь к ЕГИСЗ, региональным МИС и системам ТФОМС, частная клиника получает доступ к государственным информационным системам — а при работе с ГИС оператор обязан обеспечивать защиту информации в соответствии с требованиями приказа №117, включая использование сертифицированных средств защиты для каналов удаленного доступа.
Иными словами, частной клинике для работы по ОМС с 2026 года, нужен сертифицированный доступ к государственным информационным системам. Это условие цифровой интеграции, без которого участие в ОМС невозможно.
Почему не все медучреждения готовы
Среди всех каналов, по которым информация циркулирует между клиникой и внешними системами, удаленный доступ — один из самых уязвимых. Через него администраторы подключаются к серверам, подрядчики обслуживают МИС, врачи работают из удаленных кабинетов. Каждый такой сеанс — потенциальная точка проникновения.
Приказ №117 обязывает исключить несанкционированные подключения и организовывать удаленный доступ только сертифицированными средствами защиты. На деле же в медицинских учреждениях часто царит хаос: заявки в техподдержку уходят через личные мессенджеры, доступы к МИС остаются у бывших сотрудников, а подрядчики подключаются к информационным системам без контроля сроков и прав доступа.
К этому добавляются системные проблемы, с которыми сталкивается большинство медучреждений:
- Кадровый голод. 63% клиник пытаются покрыть потребности в информационной безопасности за счёт переподготовки штатных администраторов, но их квалификации часто недостаточно. Функции информационной безопасности нередко либо возлагают на системных администраторов, не имеющих необходимой экспертизы, либо передают внешним подрядчикам, слабо знакомым со спецификой медицинских данных.
- Отсутствие системного подхода. Нет единого управления удаленными подключениями, нет регламентов, нет контроля.
Государственные клиники сталкиваются с двумя дополнительными барьерами:
- Нехватка финансирования. Безопасность долгое время была «невидимой» статьёй бюджета, средства на нее выделяли по остаточному принципу.
- Устаревшее оборудование. Серверы, установленные десять лет назад, невозможно обновить без полной остановки работы клиники.
У частных клиник — своя специфика:
- Низкая технологическая готовность. Согласно совместному исследованию «Рексофт» и «Медскан», около 92% коммерческих клиник, особенно малых и средних, не имеют достаточных ресурсов для запуска цифровых сервисов. Их ИТ-бюджет обычно не превышает 1–2% выручки и тратится в основном на поддержку существующих систем, а не на безопасность.
- Бесконтрольные подрядчики. Частные клиники массово передают ИТ-поддержку и обслуживание МИС на аутсорсинг. Подрядчики подключаются к информационным контурам без четких ограничений по срокам и полномочиям.
- Невыполнение требований по передаче данных. По оценкам экспертов, лишь 2% из 100 тысяч частных клиник в России реально передают данные в ЕГИСЗ, хотя это обязательное требование для всех (данные журнала «Медвестник» за 2025 год). С весны 2025 года Росздравнадзор начал массовые проверки: выявлено 9 948 нарушителей — 13,5% от общего числа медучреждений. С 1 сентября 2026 года требования ужесточаются: вступают в силу постановление Правительства №211 (расширяющее перечень обязательных данных) и приказ Минздрава №209н о ведении меддокументации в электронном виде. Кроме того, проверка безопасного окружения, включая требования ФСТЭК №117, теперь становится частью плановых лицензионных проверок.
- Разрозненная сетевая структура. Частные клиники часто имеют несколько филиалов, и удалённый доступ между ними организуется стихийно — без сегментации сети, без защищённого соединения, без журналирования сеансов.
Все эти проблемы можно закрыть сертифицированным решением удаленного доступа, которое уже работает.
Решение «Ассистент»
Решение «Ассистент» — это российская система удаленного мониторинга и управления. Система включена в Реестр отечественного ПО и имеет сертификат ФСТЭК № 4162, подтверждающий четвертый уровень доверия, что допускает ее применение в информационных системах с персональными данными и на объектах КИИ до 1 категории защищенности — то есть в большинстве медицинских учреждений, подпадающих под приказ №117.
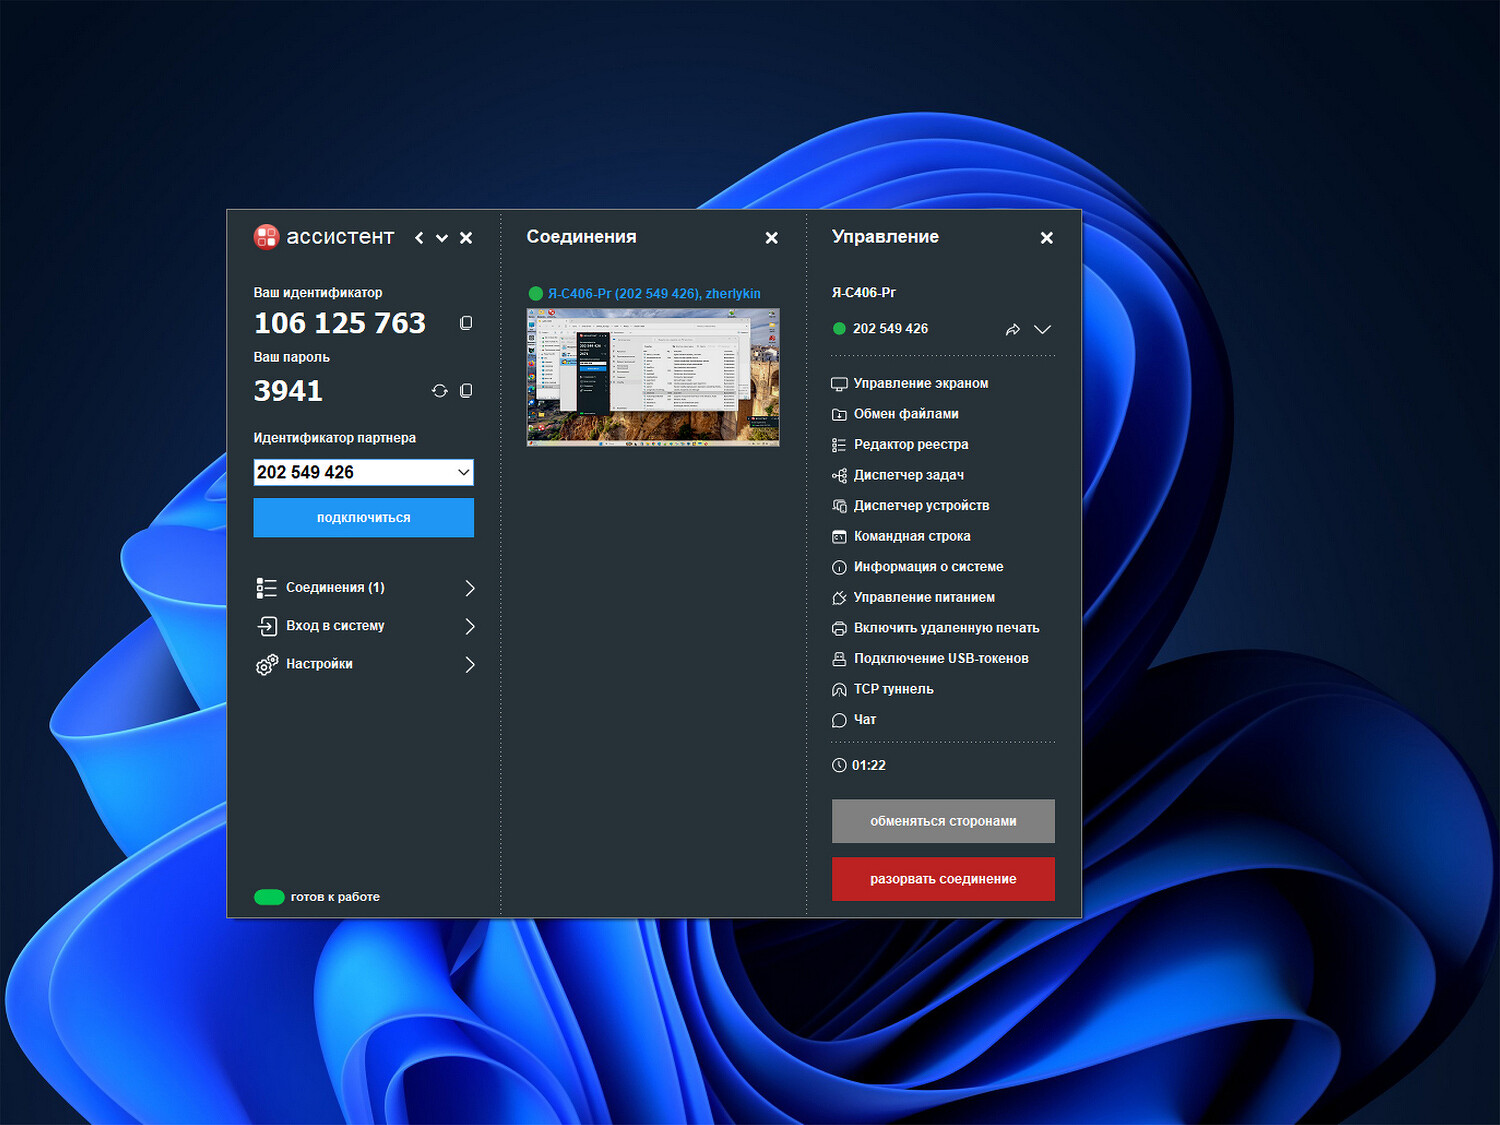
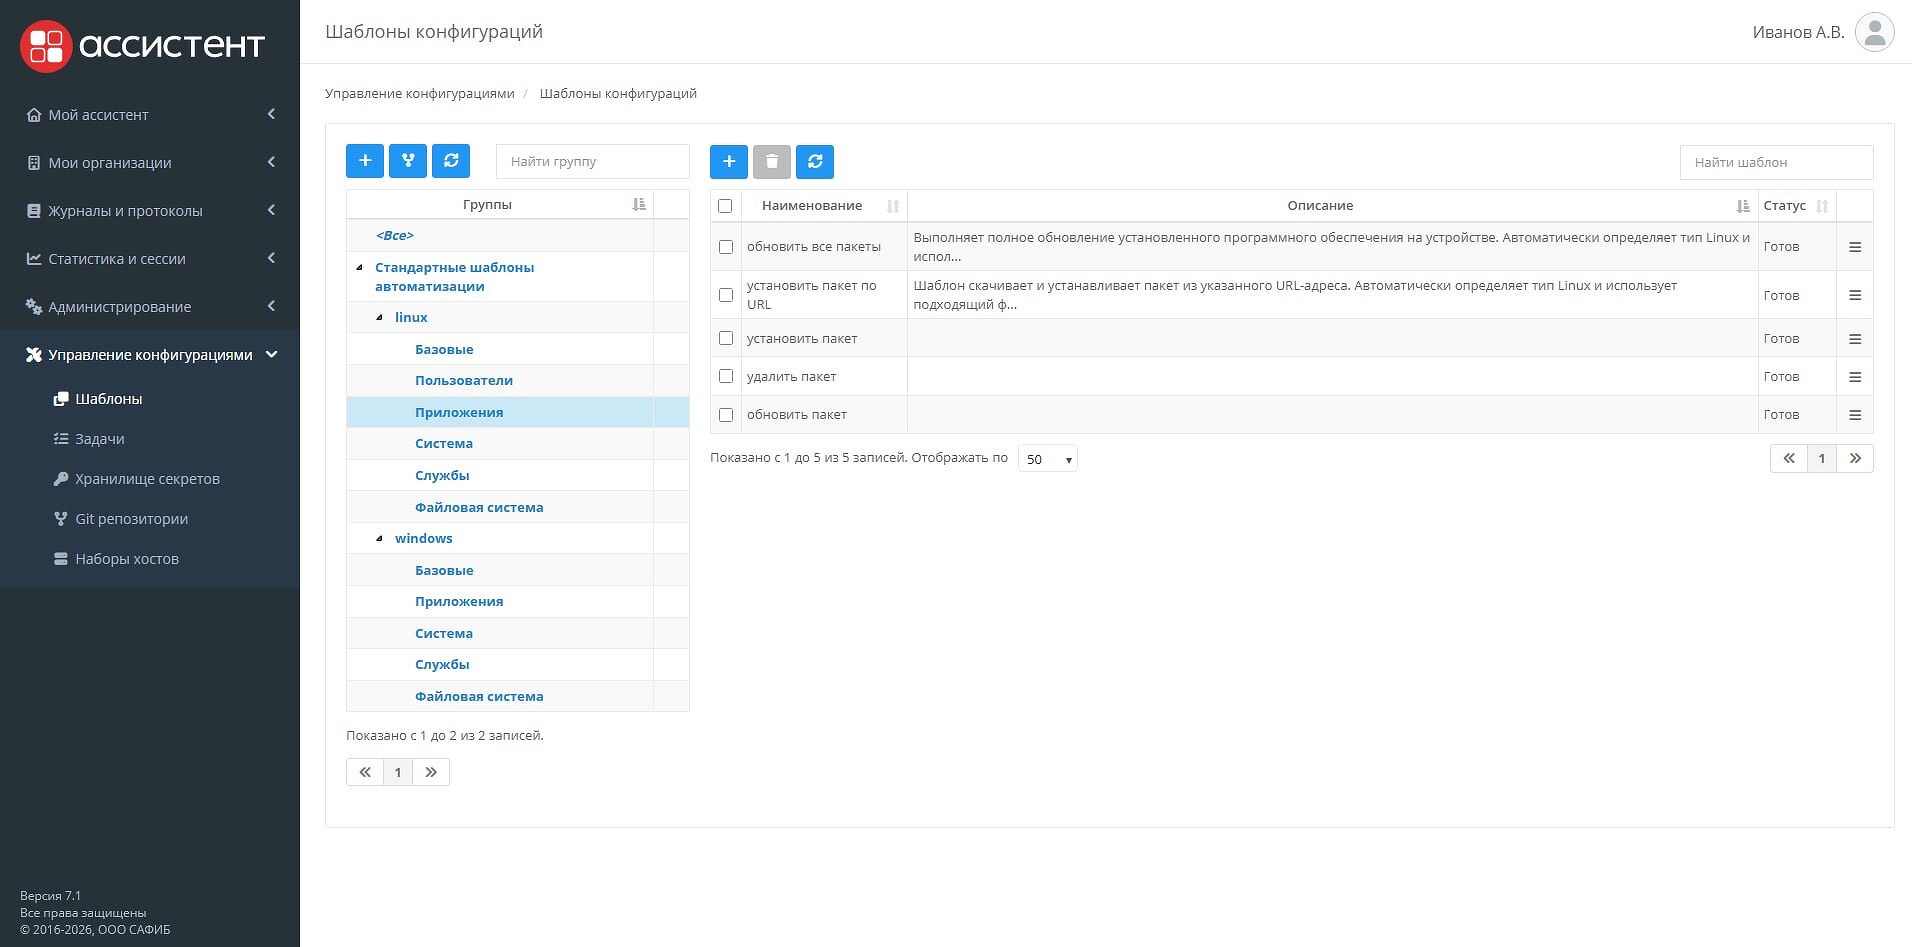
Система отвечает именно те на проблемы, о которых шла речь выше: наводит порядок в стихийных подключениях, берёт под контроль подрядчиков, разгружает ИТ-службу при кадровом голоде и позволяет дотянуться до удалённых площадок, куда специалист не доедет. «Ассистент» обеспечивает безопасный доступ к устройствам и решает весь спектр задач, связанных с администрированием ИТ-инфраструктуры на расстоянии: централизованное управление, удаленная техподдержка, инвентаризация и управление конфигурациями устройств.
Для удаленной работы сотрудников предусмотрен полноценный доступ к рабочему столу, поддержка мультимониторных конфигураций, совместная работа, удалённая печать и передача файлов. Мобильные подключения с Android позволяют работать вне кабинета.
Ключевая ценность «Ассистента» для медицины — не удалённая работа сама по себе, а системное администрирование и техподдержка. В условиях острого кадрового голода, когда штат администраторов ограничен, а компетенций часто не хватает, решение берёт на себя рутинные задачи: массовую установку программ, обновление систем, мониторинг состояния компьютеров и серверов, удаленную диагностику и устранение неисправностей. ИТ-специалист подключается к рабочим станциям, серверам и МИС поликлиник, больниц, ФАПов и лабораторий из единой консоли «Ассистента». Всё это выполняется централизованно, без выезда на объект и без отрыва сотрудников от работы.
Инфраструктура медицинских учреждений почти никогда не бывает однородной: разные ОС, разное «железо» и МИС. «Ассистент» поддерживает устройства на Windows, Linux, macOS, Android и российских ОС, легко встраиваясь в существующее окружение. Продукт доступен в облачной и серверной (on-premise) версиях и работает как в интернете, так и в закрытом контуре. Это критично для медучреждений, чьи рабочие места подключены к ЕГИСЗ, региональным МИС и системе ТФОМС: «Ассистент» обеспечивает удалённый доступ к этим рабочим местам, не требуя их вывода из защищённого контура.
«Ассистент» адаптируется к любым сетевым ограничениям: для подключения достаточно выхода в интернет или доступа к корпоративному серверу. Это важно не только для крупных клиник и лабораторий, где удалённая техподдержка уже налажена, но и для удалённых участков, сёл и обычных региональных больниц со слабым оснащением. Благодаря работе в том числе через спутниковые каналы, технические специалисты МИАЦ, региональных минздравов, ИТ-подразделений клиник и обслуживающих подрядчиков могут удаленно подключаться к оборудованию в таких учреждениях и администрировать его.
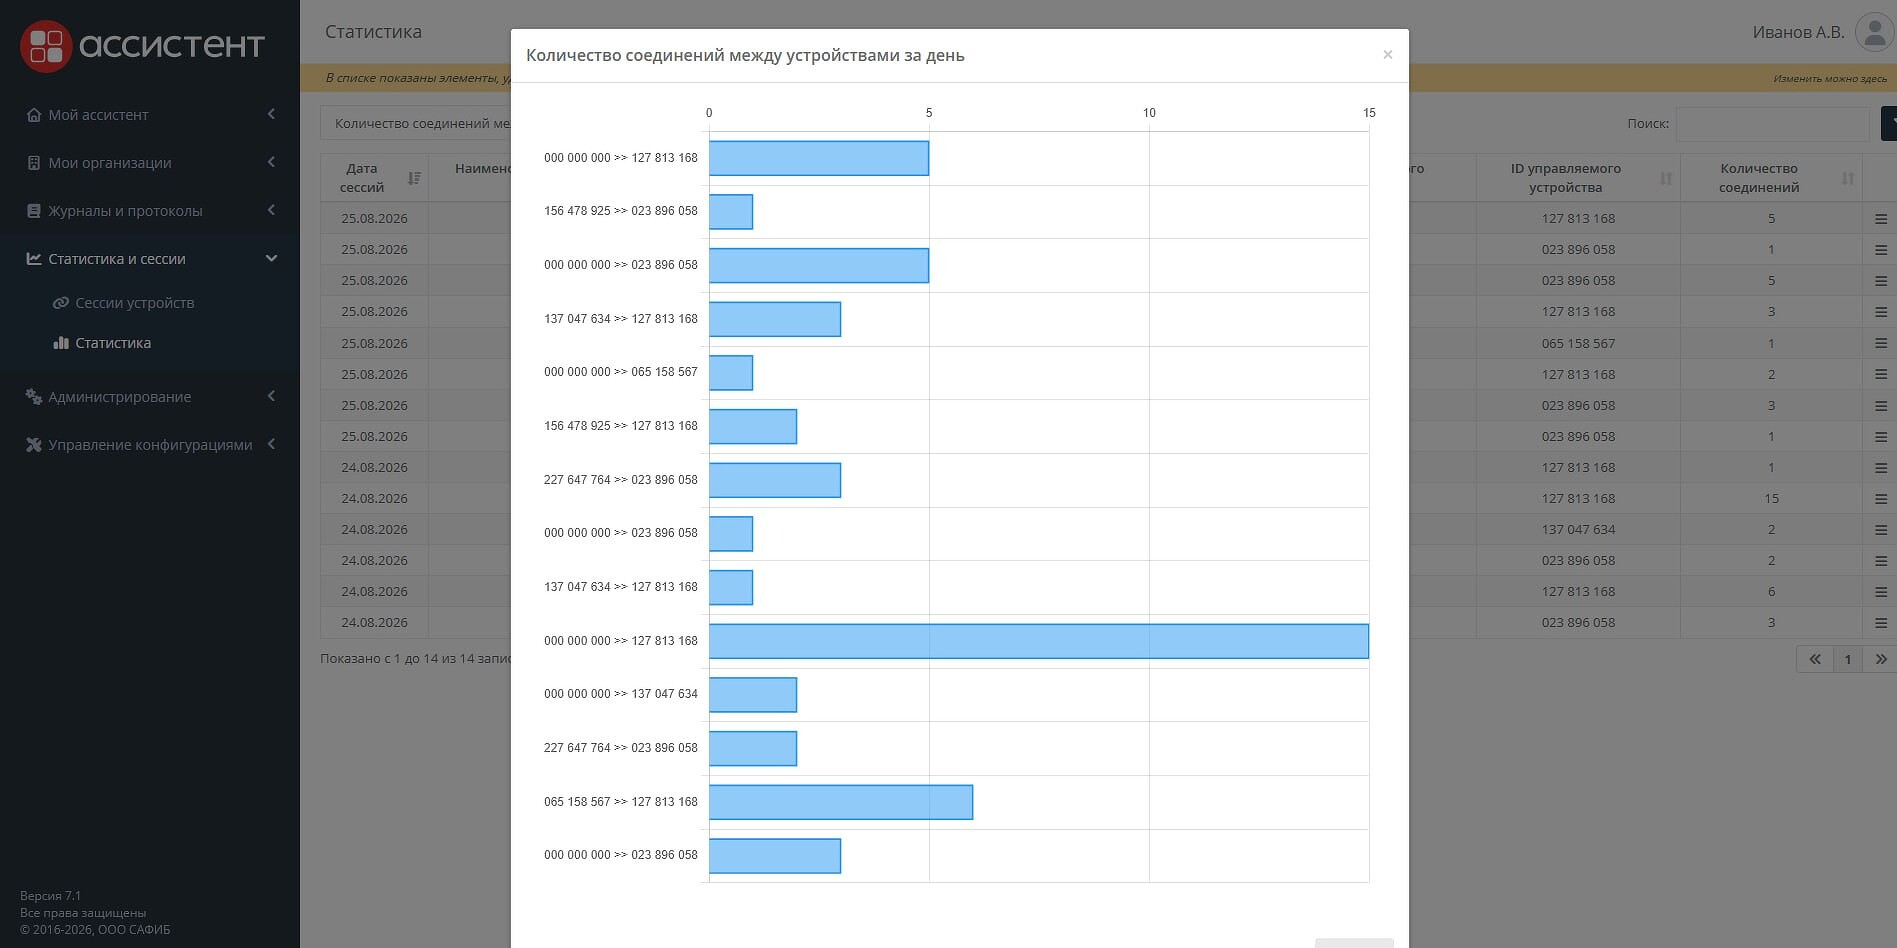
В «Ассистенте» реализовано сквозное шифрование трафика (AES-256 и SSL/TLS), детальное протоколирование всех действий, двухфакторная аутентификация (в том числе через мессенджер MAX). Администраторы могут гибко настраивать права и ограничивать доступ пользователей только необходимым минимумом данных. Система защищает собственные файлы от изменений и предотвращает соединение через скомпрометированные версии.
Особый сценарий — работа с подрядчиками. Медучреждения часто привлекают внешние компании для внедрения новых систем, обслуживания МИС или других ИТ-работ, многие из которых выполняются удаленно. «Ассистент» позволяет выдавать временный доступ с чётко ограниченными полномочиями: подрядчик подключается только к конкретному сегменту сети и только с правами, которые администратор определил заранее. Время доступа ограничено сроком выполнения работ, а все действия фиксируются в журнале аудита. Это исключает неконтролируемое вмешательство и позволяет безопасно завершить сотрудничество без риска сохранения доступа у внешней компании.
Все сеансы и события регистрируются и могут быть экспортированы в SIEM-систему для расследования инцидентов — то есть «красная зона» удаленного доступа, о которой говорилось выше, становится управляемой и проверяемой.
Опыт внедрения
Система «Ассистент» присутствует на российском рынке уже 10 лет. За это время состоялось более 4 000 коммерческих внедрений в РФ, Беларуси, Таджикистане и Ираке. В медицине решение используют государственные поликлиники, аптеки, фармкомпании и региональные минздравы. Самое крупное внедрение в отрасли — насчитывает более 200 соединений.
Преимуществом системы является ее способность функционировать в защищенных контурах медицинских учреждений с полным соблюдением требований информационной безопасности.
Что даёт «Ассистент» медучреждениям:
- Соответствие Приказу №117 без штрафов и предписаний для государственных и частных клиник.
- Снижение риска утечек информации через удаленный доступ.
- Экономия времени ИТ-персонала за счет централизованных обновлений и диагностики без выездов.
- Прозрачность для надзорных органов — все логи и политики в одном месте.
На практике пользователи системы отмечают снижение расходов на эксплуатацию серверов и рабочих станций примерно на 20–25%. Время реакции на инциденты сокращается на 30–50%, время обслуживания — до 40%.
«С 1 марта 2026 г. требования к защите информации в медицинских учреждениях перестали быть рекомендацией. Приказ ФСТЭК № 117 — это четкий и жесткий стандарт. Система «Ассистент» была спроектирована с учетом этих принципов, и сегодня мы видим, как наши решения помогают клиникам не просто соответствовать закону, а строить по-настоящему защищенную и управляемую ИТ-инфраструктуру», — прокомментировал CNews Виталий Панкратов, заместитель генерального директора группы «Сафиб»
Таким образом, «Ассистент» помогает медицинским учреждениям не только соблюсти требования регуляторов, но и построить управляемую ИТ-инфраструктуру без остановки работы. Переход на сертифицированное решение закрывает «красную зону» удаленного доступа, снижает риски утечек и освобождает ресурсы для развития цифровых сервисов.
■ Рекламаerid:2W5zFHiuKkDРекламодатель: ООО «САФИБ»ИНН/ОГРН: 3661031853/1053600240341Сайт: https://www.safib.ru/ Короткая ссылка