Получите все материалы CNews по ключевому слову
Кибербезопасность SIEM Security Information and Event Management SOC Security Operation Center Управление информацией и событиями в системе безопасности Автоматизированной системы обработки инцидентами, АСОИ - Центр управления инцидентами ИБ
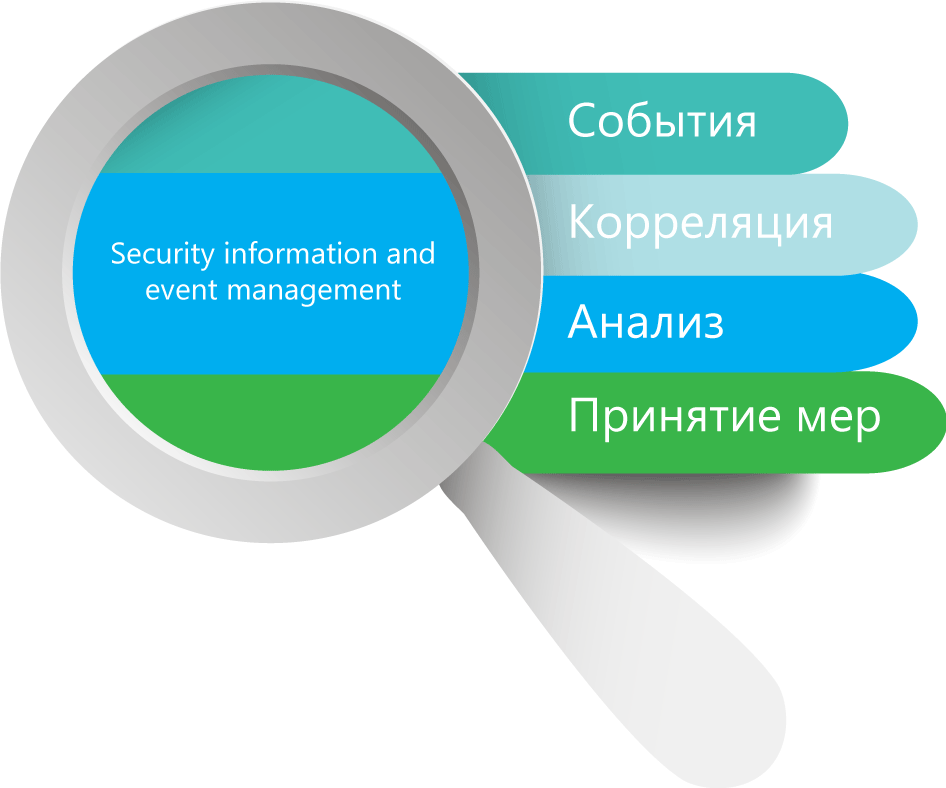
- SOC (Security Operations Center) — услуга по мониторингу, сбору событий информационной безопасности (с разных объектов инфраструктуры) с последующим выявлением и анализом инцидентов ИБ. Необходима для обнаружения большого спектра подозрительных активностей и оперативного принятия мер для предотвращения атак и купирования их последствий. Он обеспечивает оперативное выявление инцидентов ИБ, их локализацию и устранение до наступления критических последствий для бизнеса.
- Мониторинг информационной безопасности представляет собой процесс постоянного наблюдения и анализа результатов регистрации событий безопасности и иных данных с целью выявления нарушений безопасности информации, угроз безопасности информации и уязвимостей (ГОСТ 59547-2021).
- SIEM (Security Information and Event Management) — это решение, предназначенное для анализа информации, поступающей от других систем, таких как DLP, IDS, антивирусов, и для дальнейшего выявления нарушений по различным критериям. Как только SIEM-система обнаруживает отклонение, она генерирует инцидент безопасности. SIEM позволяет в реальном времени отслеживать сигналы тревоги, поступающие от сетевых устройств и приложений, обрабатывать полученные данные и оповещать операторов об угрозах безопасности.
- Application Security Orchestration and Correlation
- Кибербезопасность
- Управление безопасностью, рисками и соответствием законодательству
- Организация и автоматизации процесса расследования и реагирования на инциденты ИБ
- Управление ИТ-рисками
- Платформы и сервисы киберразведки
- Обнаружение киберугроз и реагирование на них
- Несанкционированный доступ к информации
- Векторы киберзащиты: безопасность, доступность, приватность, аутентичность и защищенность данных
- Услуги управления информационной безопасностью - управляемые сервисы кибербезопасности
- Тестирование на проникновение
Андрей Шлегель, Директор по информационной безопасности, Hoff Tech "Собственный SOC или аренда: что выбрать" Конференция CNews 26.09.2024 | Москва "Информационная безопасность 2024"
Кибертерроризм - комплекс незаконных действий в киберпространстве, создающих угрозу государственной безопасности, личности и обществу. Основной целью кибертерроризма является влияние на решение социальных, экономических и политических задач. К кибертерактам относятся:
- получение несанкционированного доступа к информации, ее кража и уничтожение;
- захват каналов СМИ;
- раскрытие закрытой информации;
- осуществление контроля над критическими объектами национальной инфраструктуры.
СОБЫТИЯ
Опубликовать/исправить описание технологии — book@cnews.ru
| 18.11.2026 |
Платформа Solar SIEM получила сертификат ФСТЭК и стала доступна госсектору и субъектам КИИ
лучила сертификат ФСТЭК России на платформу по мониторингу и реагированию на киберинциденты – Solar SIEM. Таким образом, решение становится доступно для госорганизаций и субъектов критической и |
|
| 17.11.2026 |
Разработчик NGR Softlab обновил версию Alertix SIEM в рамках действующего сертификата ФСТЭК
Российский разработчик NGR Softlab сообщил об обновлении версии Alertix SIEM в рамках действующего сертификата ФСТЭК России. В актуальной версии системы расширены возможности защиты доступа, интеграции со сторонними решениями, автоматизации реагирования на инцидент |
|
| 11.11.2026 |
Security Vision на SOC Forum 2026 – как это было
27–28 октября в московском кластере «Ломоносов» прошел SOC Forum 2026. Security Vision выступила стратегическим партнером форума. Эксперты компании |
|
| 06.11.2026 |
IT Task усилил защиту доступа к сервисам SOC с помощью Indeed AM
но с компанией «Индид», российским разработчиком в области защиты айдентити, внедрил Indeed Access Manager (Indeed AM) в инфраструктуру коммерческого центра мониторинга и реагирования на киберугрозы (SOC). Решение используется для двухфакторной аутентификации сотрудников и представителей заказчиков при доступе к личным кабинетам IRP-платформы и сервисам MSSP, включая решения для управления |
|
| 03.11.2026 |
Как проверить SIEM до покупки: три теста от Марата Афлетунова
Что стенд показывает, а что нет, он знает изнутри: новые версии продуктов проходят его проверки до релиза, а сценарии атак он пишет сам, сразу для четырех классов средств защиты, от SIEM до WAF. Вендор сертифицировал инженера по трем системам — мониторинга событий, управления уязвимостями и защиты конечных точек. Поэтому и проверку SIEM он советует начинать задолго |
|
| 03.11.2026 |
RED Security SOC: Каждое второе коммерческое объявление на теневых форумах предлагает серые услуги
сообщили представители RED Security. При этом в начале 2026 г. доля подобных предложений была ниже – 39%. К такому выводу пришли эксперты центра мониторинга и реагирования на кибератаки RED Security SOC по итогам исследования хакерских форумов за девять месяцев 2026 г. Сами по себе эти услуги напрямую не запрещены законом, но часто используются для обхода правил платформ, обмана пользовате |
|
| 28.10.2026 |
«СерчИнформ SIEM» помог компании «Секрет-Сервис» выявить атаки на сетевые шлюзы
Иркутская компания ООО по защите информации «Секрет-Сервис» внедрила «СерчИнформ SIEM». Система собирает события с узлов корпоративной сети и помогает отделу ИБ выявлять признаки сетевых атак. Об этом CNews сообщили представители «СерчИнформ». Решение развернули в начале 20 |
|
| 26.10.2026 |
Axoft и «Максофт» усилили кибербезопасность TravelLine
Axoft и «Максофт» завершили внедрение продуктов Positive Technologies – MaxPatrol SIEM, MaxPatrol VM и MaxPatrol EDR – в компании TravelLine, одном из крупнейших российских ра |
|
| 16.10.2026 |
Михаил Шеховцов, «Бастион»: Высокая степень автоматизации внешнего сервиса становится важным конкурентным преимуществом
и удобной в сопровождении. Без написания большого объема кода можно также настраивать интеграции с SIEM, Service Desk, CMDB, средствами защиты и другими системами, создавать собственные дашбор |
|
| 15.10.2026 |
Solar SIEM 2026.3 упрощает работу SOC-команд при расследовании инцидентов
ГК «Солар» выпустила Solar SIEM 2026.3. Ключевое изменение версии – появление ИИ-помощника в модуле «Реагирование», кото |
|
| 15.10.2026 |
Каскад ИИ-моделей MaxPatrol O2 закрывает две трети инцидентов без участия человека
инцидентов на каскад ИИ-моделей MaxPatrol O2. Нейросети автоматически закрывают 68% инцидентов, тратя на разбор каждого инцидента около 15–20 секунд. По оставшейся трети аналитики центра мониторинга (SOC) получают вердикт ИИ-агента с объяснением менее чем за 15 минут. Об этом CNews сообщили представители Positive Technologies. Типичный SOC обрабатывает около 3000 инцидентов в сутки, |
|
| 14.10.2026 |
«Инфосистемы Джет» провела независимую оценку Solar SIEM: решение рекомендовано для использования в клиентских проектах
ГК «Солар» и компания «Инфосистемы Джет» завершили пилотирование Solar SIEM. В ходе тестирования специалисты интегратора проверили работу решения под нагрузкой до 1 |
|
| 14.10.2026 |
Security Vision на SOC Forum: кибероперации на скорости ИИ – без потери контроля
– один из лидеров продуктовой линейки по количеству проданных лицензий в этом году. Среди новинок – SIEM для обнаружения угроз и EDR для защиты рабочих станций и серверов. Они расширяют возможн |
|
| 09.10.2026 |
Softline: Казахстан обязал субъекты критической инфраструктуры постоянно отслеживать киберугрозы: вырастет спрос на SIEM, SOC и аудит
системы управления информацией и событиями безопасности (Security Information and Event Management, SIEM) и центры мониторинга информационной безопасности (Security Operations Center, SOC). Ком |
|
| 06.10.2026 |
MaxPatrol SIEM 28.0 стала обрабатывать больше событий за счет двукратной экономии памяти
Positive Technologies представила новую версию системы мониторинга событий ИБ MaxPatrol SIEM — 28.0. Теперь можно увеличить производительность SOC, не прибегая к обновлению его аппа |
|
| 02.10.2026 |
«Солар» запустил сервисы флагманского SOC для среднего бизнеса
оринга только в рабочее время в будни. Среди существующих в таком режиме компаний 60% не используют SIEM (системы, которые собирают и анализируют события ИБ из разных источников). Три четверти |
|
| 02.10.2026 |
Организация «Росатома» повысила уровень защиты от киберугроз с помощью продуктов Positive Technologies
строенного на базе системы мониторинга и управления событиями информационной безопасности MaxPatrol SIEM от Positive Technologies. В рамках проекта таже была внедрена система управления уязвимо |
|
| 02.10.2026 |
Skyeng расширил мониторинг киберугроз с помощью BI.Zone SOC
уктурных компонентов до прикладных систем и бизнес-процессов — и настроила детектирование с учетом особенностей своей инфраструктуры. Об этом CNews сообщили представители BI.Zone. Специалисты BI.Zone SOC помогают подключать новые источники, анализировать поступающую телеметрию и настраивать сценарии обнаружения с учетом архитектуры систем, бизнес-процессов и актуального ландшафта угроз. Тон |
|
| 17.09.2026 |
R-Vision разработал ИИ-инструмент для переноса правил корреляции
ции переноса правил детектирования. Решение помогает адаптировать существующие правила из различных SIEM-систем для использования в R-Vision SIEM. Об этом CNews сообщили представители R- |
|
| 16.09.2026 |
NGR Softlab представила новую версию SIEM Alertix 3.10 с ИИ-помощником и no-code конструктором правил
Softlab вышла в версии 3.10. Ключевыми нововведениями стали ИИ-помощник по документации, no-code конструктор правил корреляции и обновленный интерфейс. Новые возможности упрощают освоение и настройку SIEM, а также сокращают трудозатраты специалистов по информационной безопасности. Об этом CNews сообщили представители NGR Softlab. Одно из ключевых изменений Alertix 3.10 – ИИ-помощник по доку |
|
| 11.09.2026 |
Innostage обновила платформу ИИ-агентов для автоматизации SOC – Innostage TDIR 1.5.1
езопасности (SOC). Innostage TDIR – российское on-premise-решение класса Agentic SOC. Оно усиливает SIEM/SOAR-системы посредством автономных ИИ-агентов, которые расследуют инциденты, фильтруют |
|
| 10.09.2026 |
DataSpace подключил SOC «Спикател» с круглосуточным мониторингом киберугроз
Это позволило организовать круглосуточный мониторинг ИБ-событий на базе уже используемой DataSpace SIEM-системы и почти вдвое сократить стоимость услуги по сравнению с полным пакетом функциона |
|
| 08.09.2026 |
«Лаборатория Касперского» прошла независимый аудит SOC 2
«Лаборатория Касперского» сообщила об успешном прохождении независимого аудита Service and Organization Controls 2 второго типа (SOC 2 Type 2). Он подтверждает, что процессы разработки и выпуска антивирусных баз компании неизменно соответствуют международно признанным стандартам — они безопасны и надёжно защищены от неса |
|
| 08.09.2026 |
ГК «Эшелон» и SafeTech Lab объявили о технологической интеграции Komrad Enterprise SIEM и SafeTech CA
Группа компаний «Эшелон» (разработчик отечественной системы класса SIEM) и компания SafeTech Lab (разработчик решений для построения PKI-инфраструктуры) сообщил |
|
| 07.09.2026 |
Каждая третья атака на компании начинается с подрядчика — исследование УЦСБ SOC
Центр мониторинга УЦСБ SOC проанализировал реальные инциденты и данные из открытых и теневых каналов за январь — июн |
|
| 02.09.2026 |
R-Vision представил версии R-Vision SIEM 2.8 и 2.9 с расширенными возможностями для аналитиков SOC
Разработчик систем цифровизации и кибербезопасности R-Vision представил версии R-Vision SIEM 2.8 и 2.9. Обновления расширяют возможности поиска и расследований, упрощают контроль за |
|
| 11.08.2026 |
VK Tech и «Лаборатория Касперского» подтвердили совместимость VK Object Storage с SIEM-платформой KUMA
VK Tech и «Лаборатория Касперского» подтвердили совместимость VK Object Storage с SIEM-платформой Kaspersky Unified Monitoring and Analysis Platform (KUMA). Об этом CNews сооб |
|
| 06.08.2026 |
Innostage представляет версию 1.0.0 решения Innostage TDIR Интеллектуальная автоматизация расследования инцидентов ИБ
SOC). Версия 1.0.0 получила множество улучшений, касающихся интеграции с SOAR, генерации запросов в SIEM, проверки инцидентов и рекомендациям по реагированию, взаимодействия с ИИ-чатом и др. Об |
|
| 04.08.2026 |
Группа компаний RWB при содействии Bi.Zone усовершенствовала систему кибербезопасности
Специалисты Bi.Zone SOC провели расширенный аудит Центра кибербезопасности RWB. Проект показал, что внутренний SOC успешно обеспечивает мониторинг ключевых активов компании и обладает потенциалом для дальне |
|
| 04.08.2026 |
SafeTech CA и SIEM-система «Лаборатории Касперского» успешно прошли тестирование на совместимость
Tech Lab и «Лаборатория Касперского» обеспечили совместную работу центра сертификации SafeTech CA и SIEM-платформы Kaspersky Unified Monitoring and Analysis Platform (KUMA). Теперь в KUMA перед |
|
| 30.07.2026 |
Эксперты UserGate обозначили шесть критериев выбора верной модели SOC для российского бизнеса
й безопасности и архитектор сетевого доверия, сформулировал практические критерии, которые помогут российским компаниям выбрать подходящую модель центров мониторинга и реагирования на киберинциденты (SOC). В основу рекомендаций легли итоги внутреннего исследования вендора, в ходе которого изучалось отношение российского бизнеса к решениям этого класса. Об этом CNews сообщили представители U |
|
| 29.07.2026 |
Security Vision представила обновление SIEM: от контроля качества данных до расследования атак в едином контуре
Компания Security Vision выпустила крупное обновление решения Security Vision SIEM. Новый релиз направлен на создание бесшовного контура для центров мониторинга информацио |
|
| 28.07.2026 |
RED Security SOC: 47% объявлений в даркнете посвящены продаже утекших баз данных
рдинг и продажа документов для подтверждения личности при оформлении банковских продуктов. Этой теме посвящено примерно каждое десятое объявление в даркнете. Отдельное внимание аналитики RED Security SOC уделили структуре предложения в сегменте вредоносного программного обеспечения. В большей части объявлений (58%) киберпреступники предлагают приобрести вирусы для шифрования или кражи данны |
|
| 22.07.2026 |
Новая база знаний и поддержка внешних LLM: «Лаборатория Касперского» расширила возможности своей SIEM-системы
«Лаборатория Касперского» представила версию 4.6 своей SIEM-системы Kaspersky Unified Monitoring and Analysis Platform для мониторинга и управления |
|
| 20.07.2026 |
Deckhouse Kubernetes Platform и MaxPatrol SIEM обеспечили единый мониторинг безопасности Kubernetes-среды
«Флант» и Positive Technologies подтвердили совместимость платформы управления контейнерами Deckhouse Kubernetes Platform (DKP) и системы мониторинга инцидентов информационной безопасности MaxPatrol SIEM. Совместная работа решений позволяет встроить Kubernetes-инфраструктуру в общий контур мониторинга информационной безопасности и связать события контейнерной среды с данными из других ИТ- |
|
| 17.07.2026 |
Solar SIEM меняет подход к SIEM: от настройки под конкретную инфраструктуру – к готовой экспертизе для компаний разного масштаба
ГК «Солар» выпустила новую версию Solar SIEM 2026.2. Теперь в составе продукта доступен полный объем контента Solar JSOC, сформирован |
|
| 16.07.2026 |
Пакеты экспертизы R-Vision SIEM содержат свыше тысячи правил корреляции
ision, разработчик систем цифровизации и кибербезопасности, обновила пакеты экспертизы для R-Vision SIEM: количество правил корреляции превысило 1050. За три года их число выросло более чем в ш |
|
| 15.07.2026 |
Red Security SOC зафиксировал почти трехкратный рост атак на здравоохранение в первом полугодии 2026 года
Компания Red Security, открытая экосистема ИБ-решений и экспертизы для комплексной защиты бизнеса, проанализировала ландшафт киберугроз за первое полугодие 2026 г. Исследование Red Security SOC показало, что количество атак на медицинскую отрасль выросло в 2,7 раза по сравнению с аналогичным периодом прошлого года. Доля атак на медицину в общей структуре отраженных киберугроз выро |
|
| 03.07.2026 |
Система UserGate SIEM получила сертификат ФСТЭК России по четвертому уровню доверия
онной безопасности, сообщает о получении сертификата соответствия ФСТЭК России для системы UserGate SIEM (uSIEM). Это означает, что платформа вендора для мониторинга, анализа данных и реагирова |
|
| 03.07.2026 |
Совместимость SIEM-системы RuSIEM с решениями Orion soft поможет усилить контроль событий безопасности в инфраструктуре
erprise-бизнеса Orion soft успешно завершили комплексные испытания на совместимость своих решений – SIEM-системы RuSIEM с платформами zVirt, Termit и StarVault. Об этом CNews сообщили представи |
 Короткая ссылка
Обработан архив публикаций портала CNews.ru c 11.1998 до 11.2026 годы.
Ключевых фраз выявлено - 1487254, в очереди разбора - 721555.
Создано именных указателей - 204635.
Редакция Индексной книги CNews - book@cnews.ru
Читатели CNews — это руководители и сотрудники одной из самых успешных отраслей российской экономики: индустрии информационных технологий. Ядро аудитории составляют топ-менеджеры и технические специалисты департаментов информатизации федеральных и региональных органов государственной власти, банков, промышленных компаний, розничных сетей, а также руководители и сотрудники компаний-поставщиков информационных технологий и услуг связи.